Sicurezza dati nel cloud per negozi retail: guida 2026
Sicurezza dati nel cloud per negozi retail: Sicurezza dati cloud per negozi retail: proteggi vendite, GDPR e pagamenti. Scopri rischi, backup e formazione.
Ultimo aggiornamento: 17 settembre 2026
Sicurezza dati cloud per negozi retail: cosa cambia davvero in cassa
La sicurezza dati nel cloud per negozi retail è l'insieme di pratiche tecniche e organizzative che protegge informazioni di clienti, transazioni e magazzino quando sono archiviate su server remoti anziché su un computer in negozio. Per una libreria indipendente significa una cosa concreta: se il portatile della cassa si rompe, i dati non spariscono con lui.
Rischi informatici negozi retail: le minacce che colpiscono le librerie
Una libreria non è un bersaglio ovvio, ed è esattamente questo il punto. Gli attacchi automatizzati non scelgono in base al fatturato: scansionano la rete e colpiscono chi ha le difese più deboli. Un negozio con gestionale aggiornato e uno fermo al 2019 ricevono gli stessi tentativi: solo uno regge.
Dai POS compromessi al ransomware: come iniziano gli attacchi
Il punto di ingresso più comune è il terminale di cassa, spesso con sistema operativo non aggiornato, password condivisa tra tre commessi e sessione sempre aperta. Una volta dentro, chi attacca si muove verso gestionale, magazzino e archivio clienti.
- Compromissione del POS: software di skimming che legge i dati delle carte al momento del pagamento
- Ransomware: cifratura dei dati con richiesta di riscatto, spesso arrivata via email
- Phishing mirato: messaggi che imitano un fornitore o un corriere per ottenere credenziali
GDPR retail conformità: cosa deve fare una libreria indipendente
La conformità al GDPR per un negozio retail significa poter dimostrare, non solo dichiarare, come tratti i dati personali. Non serve un ufficio legale interno: serve documentare le decisioni quotidiane, con gli strumenti che il Garante per la protezione dei dati personali indica come riferimento operativo.
Gli strumenti operativi che ti servono davvero
Ecco cosa serve concretamente a una libreria indipendente per essere in regola:
- Registro delle attività di trattamento: un foglio di calcolo va benissimo. Per ogni trattamento (fatturazione, programma fedeltà, newsletter, videosorveglianza) annota finalità, base giuridica, categorie di dati, destinatari, tempi di conservazione e misure di sicurezza. Il Garante lo richiede come documento interno, non come adempimento da mostrare solo su richiesta.
- Nomina del fornitore cloud come responsabile del trattamento: quando sposti dati su un gestionale cloud, il fornitore diventa responsabile del trattamento ai sensi dell'art. 28 del Regolamento. Serve un accordo scritto (DPA) che specifichi cosa può fare con i tuoi dati, dove li conserva, come gestisce le violazioni e come ti assiste nelle richieste degli interessati. Se manca il DPA, è un segnale da non ignorare.
- Valutazione d'impatto (DPIA): non è obbligatoria per una libreria media, ma lo diventa con profilazione avanzata dei clienti fedeltà o videosorveglianza estesa. In caso di dubbio, documenta per iscritto la decisione di non farla: è meglio di un vuoto.
- Procedura di notifica del data breach: se una violazione presenta un rischio per i diritti delle persone, devi notificarla al Garante entro 72 ore dalla conoscenza dell'evento. Non aspettare il quadro completo: la notifica si può integrare dopo. Tieni un registro interno di tutti gli incidenti, anche quelli non notificati.
Dati dei clienti, programmi fedeltà e consenso
Regole pratiche da applicare subito:
- Conserva solo ciò che usi davvero. Se non hai mai inviato una newsletter, non conservare le email.
- Definisci un periodo di conservazione e rispettalo. Un archivio infinito è un rischio infinito.
- Tieni traccia di quando e come hai ottenuto il consenso di ogni cliente.
- Se un cliente chiede la cancellazione, devi poterla eseguire in tempi ragionevoli.
- Separa il consenso alla newsletter dal consenso al trattamento per il programma fedeltà: sono finalità diverse.
Per i dettagli operativi sui diritti degli interessati e sui modelli di registro, il riferimento resta il Garante per la protezione dei dati personali.
Backup e disaster recovery retail: ripartire dopo un incidente
Il backup e disaster recovery retail è la differenza tra un incidente fastidioso e un negozio chiuso per giorni. La regola che conta: un backup mai provato a ripristinare non è un backup, è una speranza.
| Componente | Frequenza | Responsabile | Verifica |
|---|---|---|---|
| Backup automatico giornaliero | Ogni giorno | Fornitore cloud | Log settimanale |
| Copia locale su disco esterno | Settimanale | Titolare | Mensile |
| Test di ripristino completo | Ogni 6 mesi | Titolare + fornitore | Documentato |
| Revisione accessi al backup | Ogni 3 mesi | Titolare | Elenco firmato |
Sicurezza dei dispositivi IoT in negozio: stampanti, telecamere, lettori
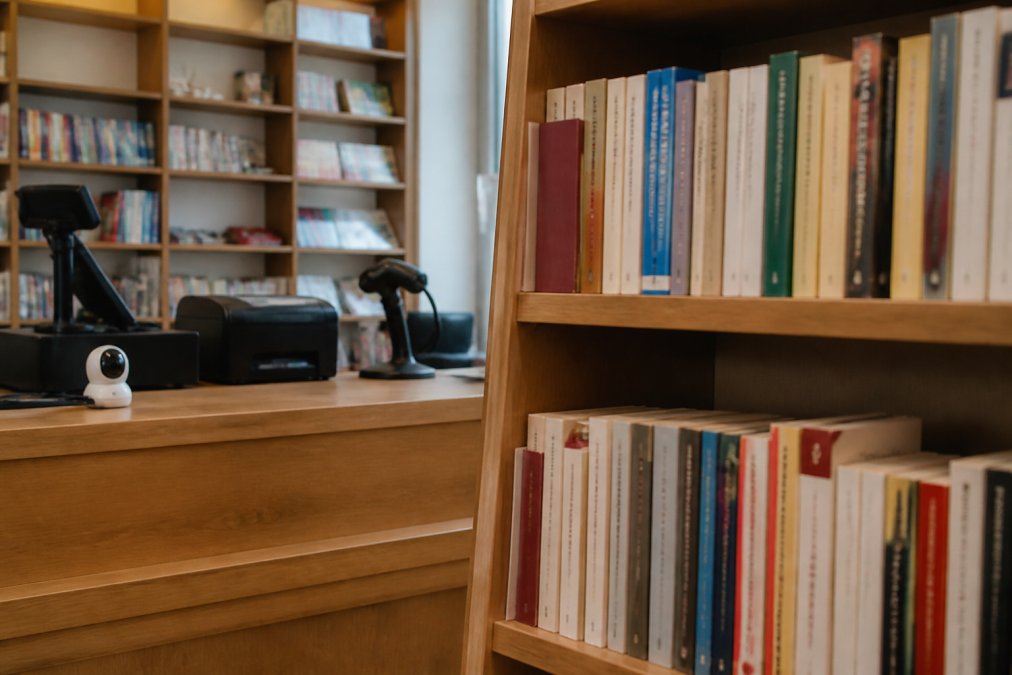 Libreria indipendente con scaffali di libri in primo piano e, sullo sfondo, un bancone con terminale POS, stampante fiscale e piccola telecamera di sorveglianza
Cosa fare, in ordine di priorità:
- Cambia ogni password predefinita il giorno stesso dell'installazione
- Metti i dispositivi IoT su una rete separata da quella del gestionale
- Disattiva le funzioni che non usi, come l'accesso remoto non necessario
- Verifica se il produttore pubblica aggiornamenti di sicurezza e applicali
Formazione del personale di negozio: la difesa che nessun software sostituisce
La formazione del personale è la misura di sicurezza che nessun fornitore può venderti e nessun software può sostituire. Puoi avere crittografia, autenticazione a più fattori e monitoraggio continuo, ma se un commesso clicca su un link sospetto, tutto il resto diventa irrilevante.
- Dieci minuti al mese su un singolo scenario concreto, non una panoramica generale
- Un caso reale: "è arrivata questa email, cosa faresti?"
- Una regola chiara: nessun dato cliente in email non cifrate, nessuna password condivisa, nessun dispositivo personale collegato alla rete del negozio
- Un referente: una persona a cui segnalare subito un dubbio, senza timore di essere rimproverata
Costi e ROI della sicurezza cloud per una libreria indipendente
I costi della sicurezza cloud per una libreria indipendente si dividono in tre voci: abbonamento al software, tempo del personale e misure tecniche accessorie. Le prime due pesano più della terza, e questo sorprende quasi tutti.
Un modello di calcolo in quattro passaggi
Ecco un metodo per impostare il calcolo con i tuoi numeri, senza consulenti.
- Costo annuo della soluzione attuale. Somma l'abbonamento al gestionale (se presente), il tempo mensile di riconciliazioni manuali per il costo orario del titolare e le ore di straordinario per la chiusura inventario. È il tuo punto di partenza.
- Costo annuo della soluzione cloud con sicurezza integrata. Abbonamento, configurazione iniziale (una tantum), gestione mensile ridotta, eventuale disco esterno per la copia locale. La formazione è un costo reale ma limitato: dieci minuti al mese per dipendente.
- Valore del rischio evitato. Non è una cifra esatta, ma puoi stimarla: un giorno di chiusura per un incidente in periodo di punta (rientro a scuola, Natale) significa fatturato perso, clienti che rimandano l'acquisto e ore di ripristino. Anche una stima prudente di due giorni all'anno rende il confronto immediato.
- Tempo restituito. Moltiplica le ore mensili risparmiate per il tuo costo orario. È la voce più concreta e la più facile da difendere davanti a un commercialista.
Le voci da mettere nel conto
- Abbonamento al gestionale cloud, con prezzi da verificare sul sito del fornitore in base alle funzioni attive
- Tempo per la configurazione iniziale e per l'importazione dei dati esistenti
- Eventuale disco esterno per la copia locale
- Formazione del personale, che è tempo, non denaro
- Eventuale consulenza esterna una tantum per impostare registro dei trattamenti e DPA con il fornitore
Quando il ROI non torna
Il calcolo va rivisto se:
- Il volume di transazioni è molto basso e il tempo di riconciliazione manuale è già minimo
- Il personale è una sola persona e il tempo di formazione non è separabile dal tempo di lavoro
- Il fornitore cloud non offre un DPA chiaro, il che sposta il rischio su di te senza ridurre il costo
Booklane affronta questa parte in modo diretto: la piattaforma unisce catalogo, cassa, magazzino e report in un unico ambiente cloud, con supporto multi-IVA per le transazioni italiane e onboarding guidato passo per passo. Per una libreria che arriva da fogli di calcolo separati, il risparmio di tempo è la voce di ROI più concreta. Il costo esatto dipende dal piano e va verificato sulla pagina prezzi, perché varia con le funzioni attivate.
Conclusioni
La sicurezza dati nel cloud per negozi retail non si risolve con un prodotto, ma con abitudini: backup verificati, accessi separati, dispositivi aggiornati e personale formato. Le librerie che partono da qui gestiscono i dati con la stessa attenzione del magazzino.
Domande Frequenti
Come si garantisce la sicurezza dei dati nel cloud per un negozio retail?
La sicurezza dati cloud per negozi retail si costruisce su più livelli: crittografia dei dati in transito e a riposo, autenticazione a più fattori per ogni accesso, gestione dei ruoli (chi può vedere cosa), monitoraggio continuo delle anomalie e backup automatici giornalieri. A questo si aggiunge la formazione del personale e un piano di risposta agli incidenti scritto. Nessun singolo strumento basta: è la combinazione di misure tecniche e organizzative a ridurre il rischio concreto.
Quali sono i rischi informatici più comuni per i negozi retail?
I rischi informatici negozi retail più frequenti sono il ransomware che blocca cassa e gestionale, il phishing via email che porta al furto di credenziali, i POS compromessi per catturare dati di pagamento e l'accesso non autorizzato tramite dispositivi IoT non protetti come telecamere o stampanti di rete. Le librerie indipendenti sono bersagli attraenti perché spesso hanno sistemi meno aggiornati e personale ridotto, quindi un attacco mirato richiede meno sforzo per riuscire.
È più sicuro un cloud privato o pubblico per gestire catalogo e vendite?
Per una libreria indipendente il cloud pubblico dei principali fornitori offre in genere un livello di sicurezza superiore a quello che un piccolo negozio potrebbe mantenere da solo: data center ridondanti, certificazioni, team dedicati alla sicurezza. Il cloud privato ha senso se hai esigenze molto specifiche o dati particolarmente sensibili e risorse per gestirlo. Per la maggior parte delle librerie la scelta migliore è un modello ibrido o un cloud pubblico con configurazione attenta di accessi e backup.
Come si garantisce la conformità al GDPR nella gestione dei dati cloud?
La GDPR retail conformità richiede di sapere quali dati personali raccogli, dove sono conservati e chi vi accede. In pratica: nomina il fornitore cloud come responsabile del trattamento con un contratto scritto, limita la raccolta ai dati necessari, definisci tempi di conservazione chiari, gestisci correttamente il consenso per newsletter e programmi fedeltà e prepara una procedura per rispondere alle richieste degli interessati entro i termini. Il registro dei trattamenti è il punto di partenza.
Join the waitlistProva Booklane nella tua libreria
Attiva la prova gratuita e gestisci catalogo, cassa e clienti in un unico ambiente.
Registrati gratis